企業(yè)網(wǎng)絡(luò)規(guī)劃與搭建 從需求分析到工程實(shí)施的全流程設(shè)計(jì)指南
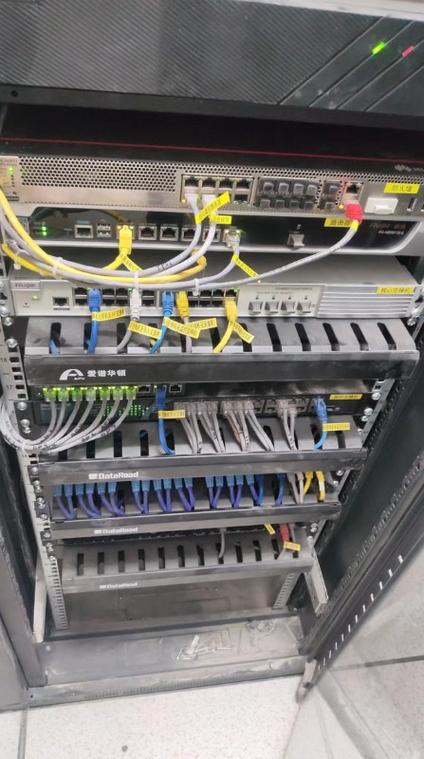
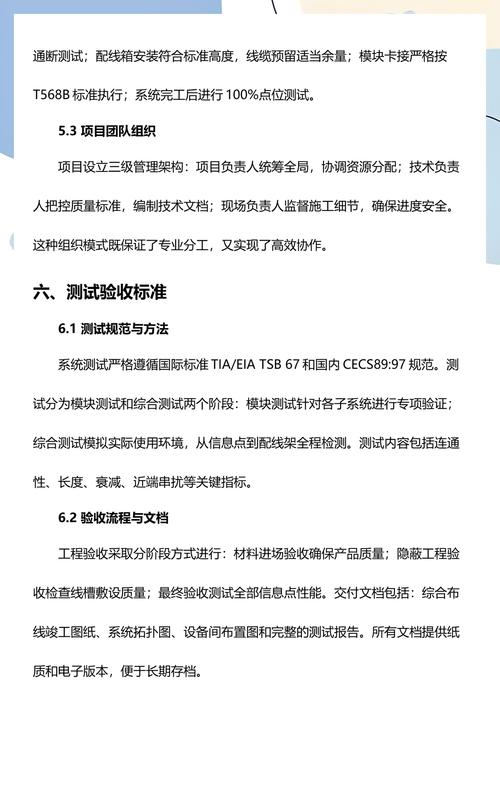
在數(shù)字化轉(zhuǎn)型的浪潮中,企業(yè)網(wǎng)絡(luò)已從簡(jiǎn)單的連接工具演變?yōu)橹螛I(yè)務(wù)運(yùn)營(yíng)、數(shù)據(jù)驅(qū)動(dòng)決策和創(chuàng)新的核心基礎(chǔ)設(shè)施。一個(gè)科學(xué)規(guī)劃、嚴(yán)謹(jǐn)設(shè)計(jì)并規(guī)范搭建的企業(yè)網(wǎng)絡(luò),不僅關(guān)乎日常辦公效率,更直接影響企業(yè)的敏捷性、安全性和長(zhǎng)期競(jìng)爭(zhēng)力。本文將從網(wǎng)絡(luò)工程設(shè)計(jì)的專業(yè)視角,系統(tǒng)闡述企業(yè)網(wǎng)絡(luò)規(guī)劃與搭建的關(guān)鍵步驟、設(shè)計(jì)原則及實(shí)施要點(diǎn)。\n\n## 一、需求分析:網(wǎng)絡(luò)工程的基石\n\n任何網(wǎng)絡(luò)工程設(shè)計(jì)都始于對(duì)業(yè)務(wù)需求的深度理解。需要關(guān)注三個(gè)層面:\n\n- 業(yè)務(wù)需求:明確企業(yè)規(guī)模、組織架構(gòu)、地理位置分布、核心業(yè)務(wù)應(yīng)用(如ERP、CRM、視頻會(huì)議)及其帶寬、時(shí)延、可靠性要求。\n- 技術(shù)需求:用戶數(shù)量與增長(zhǎng)預(yù)測(cè)、終端類型(PC、移動(dòng)設(shè)備、IoT)、網(wǎng)絡(luò)服務(wù)(有線/無線/VPN)、數(shù)據(jù)流向及流量模型。\n- 約束與目標(biāo):預(yù)算范圍、合規(guī)要求、現(xiàn)有IT資產(chǎn)復(fù)用、可擴(kuò)展性及未來3-5年的技術(shù)演進(jìn)方向。\n\n輸出物:網(wǎng)絡(luò)需求規(guī)格說明書,作為后續(xù)設(shè)計(jì)的唯一依據(jù)。\n\n## 二、邏輯網(wǎng)絡(luò)設(shè)計(jì):架構(gòu)與拓?fù)溥x擇\n\n企業(yè)網(wǎng)絡(luò)通常采用分層模型設(shè)計(jì):\n\n- 核心層:負(fù)責(zé)高速數(shù)據(jù)交換與路由,要求高可靠、低時(shí)延(如雙核心冗余)。\n- 匯聚層:策略實(shí)施(ACL、QoS)、路由聚合、VLAN間路由。\n- 接入層:連接終端,提供端口安全、 PoE供電、VLAN劃分。\n\n拓?fù)溥x擇:\n- 小型企業(yè):?jiǎn)螌颖馄剑ê诵?接入)。\n- 中大型企業(yè):三層架構(gòu),園區(qū)網(wǎng)多采用星型+環(huán)網(wǎng)冗余。\n- 多分支:總部-分支VPN(如DMVPN或SD-WAN)。\n\n關(guān)鍵設(shè)計(jì)要素:\n- IP地址規(guī)劃:采用私有地址(RFC 1918),按VLAN/部門劃分子網(wǎng),使用VLSM/Prefix Delegation預(yù)留擴(kuò)展空間。\n- VLAN劃分:按業(yè)務(wù)或部門隔離廣播域,如VLAN 10-辦公,VLAN 20-服務(wù)器,VLAN 30-無線訪客。\n- 路由協(xié)議:中大型網(wǎng)絡(luò)部署OSPF或EIGRP,邊界運(yùn)行BGP接入多運(yùn)營(yíng)商。\n- 冗余設(shè)計(jì):鏈路聚合(LACP)、VRRP/HSRP網(wǎng)關(guān)冗余、STP防環(huán)(使用RSTP/MSTP)。\n\n## 三、物理網(wǎng)絡(luò)設(shè)計(jì):設(shè)備選型與綜合布線\n\n邏輯設(shè)計(jì)需要落地為具體的設(shè)備與線纜方案:\n\n設(shè)備選型原則:\n- 核心交換機(jī):高背板帶寬、模塊化、支持虛擬化(如Cisco StackWise、H3C IRF)。\n- 接入交換機(jī):24/48口千兆,任意4口千兆上聯(lián),可選PoE+。\n- 無線AP:Wi-Fi 6,支持WPA3、智能天線,采用集中管理(AC控制器或云管理)。\n- 安全設(shè)備:下一代防火墻(NGFW)把守互聯(lián)網(wǎng)邊界,可選IDS/IPS和上網(wǎng)行為管理。\n\n綜合布線系統(tǒng):\n- 采用ANSI/TIA-568標(biāo)準(zhǔn),六類/超六類雙絞線或光纖到樓層。\n- 機(jī)柜規(guī)范:冷熱通道分離,雙路PDU,接地防雷。\n?- 弱電間與樓層配線架(IDF)位置覆蓋半徑≤90米。\n\n## 四、網(wǎng)絡(luò)安全體系設(shè)計(jì)\n\n安全應(yīng)從網(wǎng)絡(luò)設(shè)計(jì)之初嵌入:\n- 邊界安全:NGFW啟用人侵防御、反病毒、URL過濾,設(shè)置DMZ區(qū)對(duì)外發(fā)布服務(wù)。\n- 訪問控制:基于802.1X或Portalportal認(rèn)證,動(dòng)態(tài)下發(fā)VLAN/ACL,深信服等實(shí)現(xiàn)角色權(quán)限。\n- 隔離與微分段:引入內(nèi)部防火墻或ACI/SD-WAN實(shí)現(xiàn)東西向流量安全。\n- 遠(yuǎn)程接入:使用SSL VPN或WireGuard方式,結(jié)合MFA認(rèn)證。\n- 監(jiān)控審計(jì):部署日志服務(wù)器、NetFlow采集器,與SIEM結(jié)合。\n\n## 五、實(shí)施與搭建流程\n\n網(wǎng)絡(luò)搭建依照工程設(shè)計(jì)有序推進(jìn):\n1. 施工與安裝:機(jī)柜、布線、設(shè)備上架上電。\n2. 基礎(chǔ)配置:交換機(jī)VLAN、Trunk,路由器接口及路由協(xié)議。\n3. 地址分配:DHCP中繼、DNS。\n4. 安全初裝:防火墻策略、NAT到外網(wǎng)。\n5. 無線網(wǎng)絡(luò)配置:SSID(企業(yè)/訪客)、射頻優(yōu)化。\n6. 聯(lián)調(diào)和冗余/負(fù)載測(cè)試:斷掉主鏈路確認(rèn)核心不掉線。\n7. 業(yè)務(wù)系統(tǒng)配合測(cè)試:ERP、對(duì)互聯(lián)網(wǎng)帶寬測(cè)試。\n8. 上線切換手冊(cè)和回退預(yù)案方案,安排交付資料與竣工初驗(yàn)結(jié)束。\n \n## 六、測(cè)試、驗(yàn)收與優(yōu)化\n\n#### 上線剪龐前應(yīng)注意提前進(jìn)行下列檢查項(xiàng)目:\n- 連通性─同網(wǎng)之間訪問、帶寬和時(shí)廷Dela證明滿足服務(wù)級(jí)SLAs。\n- 冗余機(jī)制驗(yàn)證:實(shí)現(xiàn)線路級(jí)備份恢復(fù)(斷開觀察切換是否成功<50ms不會(huì)導(dǎo)致由于會(huì)話性而導(dǎo)致落連線臨對(duì)出現(xiàn)強(qiáng)烈干擾。 后續(xù)關(guān)注流量流向并長(zhǎng)時(shí)期繼續(xù)加強(qiáng)和Perime評(píng)估及時(shí)進(jìn)行 \n \n##、持續(xù)運(yùn)維與未來演進(jìn)\n\n數(shù)字化企業(yè)網(wǎng)絡(luò)包括:借助Al增強(qiáng)的\nAIOps必每一點(diǎn)提高己穩(wěn)定增精。
如若轉(zhuǎn)載,請(qǐng)注明出處:http://www.czkaide.cn/product/15.html
更新時(shí)間:2026-10-18 04:08:23